Freigabeberechtigungen vs. NTFS-Rechte: Den Unterschied verstehen
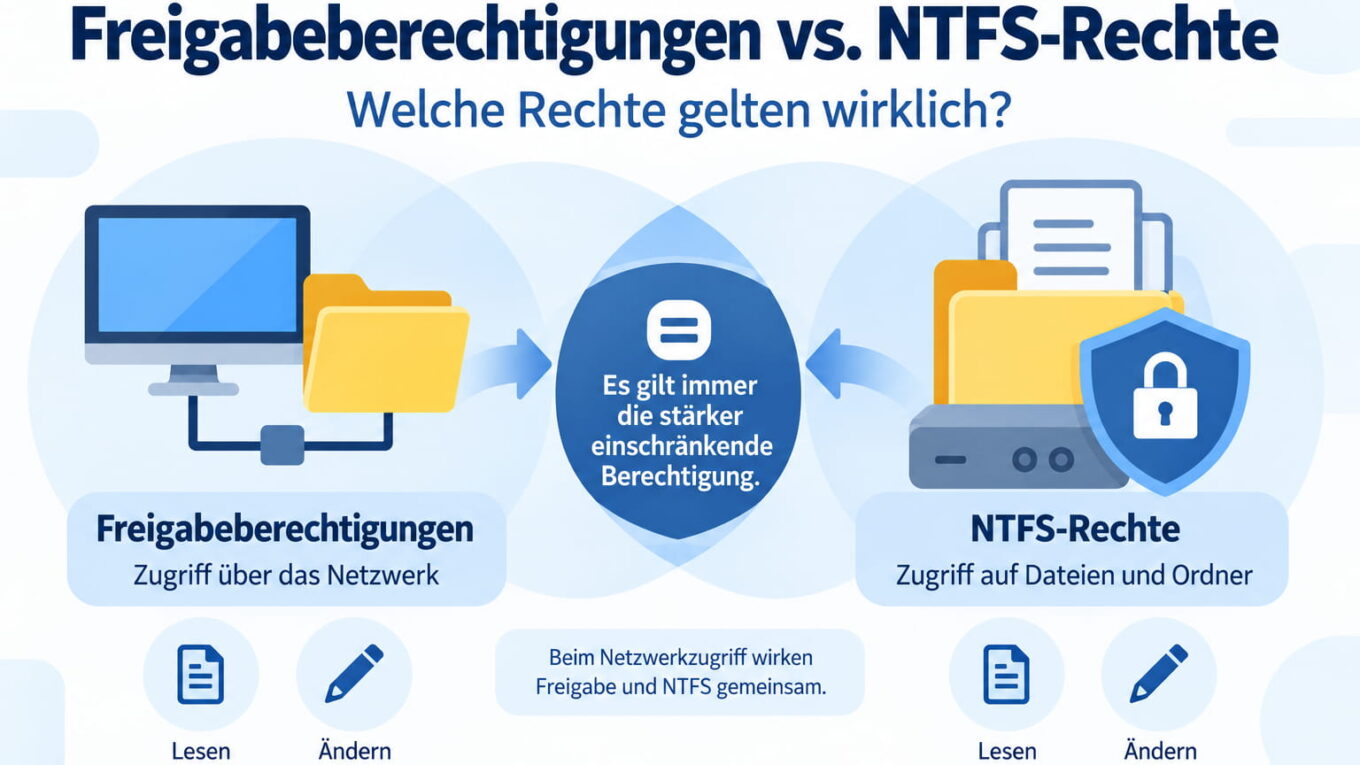
Bei einem freigegebenen Windows-Ordner kannst du auf zwei verschiedene Arten festlegen, wer auf die enthaltenen Dateien zugreifen darf. Die Freigabeberechtigungen bestimmen den Zugriff über das Netzwerk, während die NTFS-Rechte direkt für Dateien und Ordner gelten.
Das führt schnell zu Verwirrung. Ein Benutzer kann beispielsweise bei der Freigabe Vollzugriff besitzen und trotzdem keine Datei ändern dürfen. In diesem Fall schränken die NTFS-Rechte den Zugriff stärker ein.
Wenn du Ordner in deinem Heimnetzwerk freigibst, solltest du deshalb wissen, welche der beiden Berechtigungsebenen gerade wirkt und wie Windows daraus die tatsächlich verfügbaren Rechte ermittelt.
Was sind Freigabeberechtigungen?
Freigabeberechtigungen gehören zur Windows-Dateifreigabe über das Netzwerk. Sie werden für einen freigegebenen Ordner festgelegt und greifen, wenn ein Benutzer über eine SMB-Freigabe von einem anderen Computer darauf zugreift.
Windows unterscheidet dabei drei grundlegende Freigaberechte: Lesen, Ändern und Vollzugriff.
Mit Lesen kann ein Benutzer beispielsweise Dateien und Ordner innerhalb der Freigabe anzeigen und öffnen. Er darf dort jedoch keine Dateien anlegen, verändern oder löschen.
Ändern erlaubt zusätzlich Schreibzugriffe. Dateien können erstellt, bearbeitet und gelöscht werden, sofern keine andere Berechtigung dies verhindert.
Vollzugriff umfasst die weitreichendsten Rechte auf der Freigabeebene. Dazu gehört auch die Möglichkeit, Berechtigungen zu verändern, sofern die übrigen Voraussetzungen dafür erfüllt sind.
Du findest diese Einstellungen in Windows über die Eigenschaften eines Ordners unter Freigabe > Erweiterte Freigabe > Berechtigungen.
Die Freigabeberechtigungen gelten immer für die komplette Freigabe. Möchtest du innerhalb eines freigegebenen Ordners unterschiedliche Rechte für einzelne Unterordner oder Dateien vergeben, reichen sie deshalb allein nicht aus.
Was sind NTFS-Rechte?
NTFS-Rechte gehören zum Dateisystem NTFS und werden direkt an Dateien und Ordner gebunden. Sie gelten unabhängig davon, ob du lokal am Computer oder über das Netzwerk auf die Daten zugreifst.
In den Eigenschaften eines Ordners findest du diese Einstellungen auf der Registerkarte Sicherheit. Dort kannst du einzelnen Benutzern oder Gruppen verschiedene Rechte zuweisen.
Zu den üblichen NTFS-Berechtigungen gehören:
- Vollzugriff
- Ändern
- Lesen, Ausführen
- Ordnerinhalt anzeigen
- Lesen
- Schreiben
NTFS bietet damit deutlich feinere Möglichkeiten als die drei Freigabeberechtigungen. Rechte lassen sich außerdem für unterschiedliche Ordner und Dateien getrennt festlegen.
Eine weitere Besonderheit ist die Vererbung. Unterordner und Dateien übernehmen normalerweise die Berechtigungen ihres übergeordneten Ordners. Dadurch musst du die Rechte nicht für jede einzelne Datei neu einstellen.
NTFS-Rechte gibt es nur auf Datenträgern, die dieses Dateisystem verwenden. Bei FAT32 oder exFAT stehen diese Windows-Dateiberechtigungen in dieser Form nicht zur Verfügung.
Freigabeberechtigungen und NTFS-Rechte im direkten Vergleich
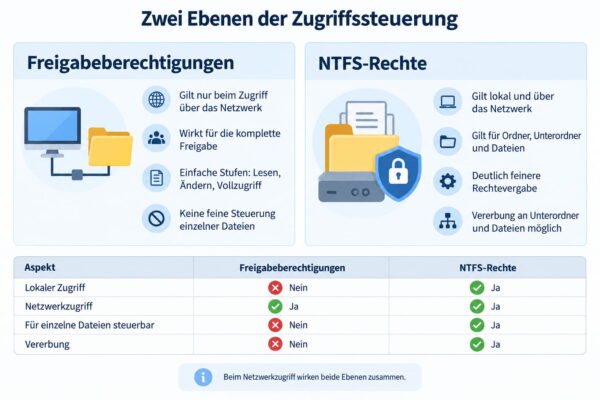
Die Unterschiede lassen sich am einfachsten gegenüberstellen:
| Eigenschaft | Freigabeberechtigungen | NTFS-Rechte |
|---|---|---|
| Gelten beim Netzwerkzugriff | Ja | Ja |
| Gelten beim lokalen Zugriff | Nein | Ja |
| Gelten für die gesamte Freigabe | Ja | Nein |
| Einzelne Unterordner unterschiedlich steuerbar | Nur über weitere Freigaben | Ja |
| Einzelne Dateien unterschiedlich steuerbar | Nein | Ja |
| Rechte werden vererbt | Nein | Ja |
| Detailtiefe | Eher gering | Hoch |
Für einen Benutzer, der von einem anderen PC auf eine Windows-Freigabe zugreift, können also beide Berechtigungsebenen gleichzeitig relevant sein.
Genau hier entsteht das häufigste Missverständnis.
Welche Berechtigung gilt beim Zugriff über das Netzwerk?
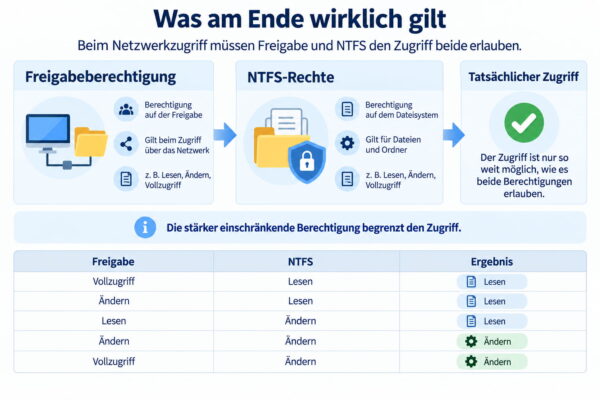
Beim Netzwerkzugriff müssen sowohl die Freigabeberechtigungen als auch die NTFS-Rechte den gewünschten Zugriff erlauben.
Vereinfacht kannst du dir beide Berechtigungsebenen wie zwei aufeinanderfolgende Türen vorstellen. Es reicht nicht, wenn nur eine davon offen ist.
Windows verwendet beim Zusammenspiel beider Ebenen die Rechte, die sich aus der Schnittmenge ergeben. Die stärker einschränkende Berechtigung begrenzt also den tatsächlichen Zugriff.
Ein Beispiel macht das deutlich.
Angenommen, du hast den Ordner Dokumente im Netzwerk freigegeben:
| Freigaberecht | NTFS-Recht | Tatsächlich möglich |
|---|---|---|
| Vollzugriff | Lesen | Lesen |
| Ändern | Lesen | Lesen |
| Lesen | Ändern | Lesen |
| Ändern | Ändern | Ändern |
| Vollzugriff | Ändern | Ändern |
Hat ein Benutzer auf der Freigabe also Vollzugriff, aber über NTFS lediglich Lesen, kann er über das Netzwerk trotzdem nur lesen.
Umgekehrt funktioniert es genauso. Erlauben die NTFS-Rechte das Ändern von Dateien, während die Freigabe nur Lesen zulässt, bleibt es beim Lesezugriff.
Ein weitreichendes Recht auf einer Ebene kann eine Einschränkung auf der anderen Ebene nicht aufheben.
Warum funktioniert derselbe Ordner lokal anders?
Dieser Unterschied sorgt besonders häufig für Irritationen.
Greifst du direkt auf dem Computer auf einen Ordner zu, spielen die Freigabeberechtigungen keine Rolle. Du verwendest schließlich keine Netzwerkfreigabe. Windows prüft in diesem Fall die NTFS-Rechte des angemeldeten Benutzers.
Ein Benutzer könnte deshalb lokal Dateien verändern dürfen, obwohl derselbe Ordner über das Netzwerk nur lesbar freigegeben wurde.
Nehmen wir wieder den Ordner Dokumente:
Der Benutzer besitzt dort über NTFS das Recht Ändern. Bei den Freigabeberechtigungen wurde dagegen nur Lesen eingetragen.
Arbeitet der Benutzer direkt am betreffenden Computer, darf er Dateien bearbeiten. Greift er von einem anderen Rechner über die Freigabe darauf zu, kann er sie lediglich lesen.
Bei der Fehlersuche solltest du deshalb immer beachten, wie auf den Ordner zugegriffen wird.
Welche Berechtigungen sind im Heimnetzwerk sinnvoll?
Du könntest Freigabe- und NTFS-Rechte für jeden Benutzer exakt aufeinander abstimmen. Technisch funktioniert das, wird bei mehreren Benutzern und Ordnern aber schnell unübersichtlich.
Eine gebräuchliche Vorgehensweise besteht deshalb darin, die Freigabeberechtigungen ausreichend großzügig einzustellen und die eigentliche Zugriffskontrolle hauptsächlich über NTFS vorzunehmen.
Soll ein Benutzer beispielsweise Dateien lesen und verändern dürfen, kann die Freigabe den benötigten Zugriff grundsätzlich erlauben. Über die NTFS-Rechte bestimmst du anschließend genauer, auf welche Ordner und Dateien dieser Benutzer tatsächlich zugreifen darf.
Für ein typisches Heimnetzwerk halte ich diese Trennung für leichter nachvollziehbar, besonders wenn mehrere Unterordner unterschiedliche Berechtigungen bekommen sollen.
Du solltest dabei trotzdem nicht wahllos jedem Benutzer Vollzugriff geben. Die Freigabe sollte nur für die Benutzer oder Gruppen erreichbar sein, die überhaupt Zugriff benötigen.
Die entscheidende Regel lautet: Die Freigabeberechtigungen dürfen den gewünschten Zugriff nicht stärker einschränken als die dazu passenden NTFS-Rechte.
Vorsicht mit der Gruppe „Jeder“
Bei Windows-Freigaben begegnet dir häufig die Gruppe Jeder. Damit lassen sich Berechtigungen schnell für einen sehr großen Benutzerkreis vergeben.
Das bedeutet jedoch nicht, dass dadurch automatisch alle NTFS-Rechte außer Kraft gesetzt werden. Hat „Jeder“ beispielsweise Vollzugriff auf die Freigabe, kann ein Benutzer trotzdem nur das tun, was seine NTFS-Berechtigungen zulassen.
Davon getrennt ist die kennwortgeschützte Freigabe. Sie bestimmt, ob sich ein Benutzer zunächst mit gültigen Zugangsdaten am freigebenden PC anmelden muss.
Trotzdem solltest du solche weitreichenden Freigaben bewusst einsetzen. In einem kleinen Heimnetzwerk mag eine großzügige Freigabeberechtigung sinnvoll sein, wenn du die Zugriffe anschließend sauber über NTFS steuerst.
Problematisch wird es, wenn sowohl die Freigabe als auch die NTFS-Rechte unnötig weit gefasst sind. Dann dürfen eventuell Benutzer Dateien verändern oder löschen, für die das ursprünglich gar nicht vorgesehen war.
NTFS-Vererbung kann unerwartete Rechte erklären
Wenn eine Berechtigung scheinbar aus dem Nichts auftaucht, steckt häufig die NTFS-Vererbung dahinter.
Ein Unterordner übernimmt normalerweise die Berechtigungen seines übergeordneten Ordners. Hat eine Benutzergruppe beispielsweise beim Hauptordner das Recht Ändern, können diese Rechte an darunterliegende Ordner und Dateien weitergegeben werden.
Deshalb reicht es bei der Fehlersuche nicht immer, nur den sichtbaren Eintrag für einen einzelnen Benutzer anzusehen.
Ein Benutzer kann seine Rechte auch durch die Mitgliedschaft in einer Gruppe erhalten. Mehrere erlaubende Berechtigungen können sich dadurch ergänzen.
Besonders vorsichtig solltest du mit ausdrücklich gesetzten Verweigern-Einträgen umgehen. Solche Einträge können erlaubte Rechte blockieren und machen Berechtigungsprobleme schnell schwer nachvollziehbar. Für normale Heimnetzwerke würde ich sie nur verwenden, wenn dafür ein konkreter Grund besteht.
Zugriff verweigert: Beide Berechtigungsebenen kontrollieren
Wenn Windows beim Öffnen oder Bearbeiten einer Netzwerkfreigabe den Zugriff verweigert, solltest du nicht sofort nur die Freigabeeinstellungen ändern. Das gilt auch, wenn du die Freigabe als Netzwerklaufwerk eingebunden hast. Die Laufwerkszuordnung verändert die vorhandenen Zugriffsrechte nicht.
Prüfe zuerst, mit welchem Benutzerkonto der Zugriff erfolgt. Entscheidend sind die Rechte des Kontos, mit dem die Netzwerkverbindung authentifiziert wurde.
Danach kontrollierst du beide Ebenen:
- Öffne auf dem freigebenden Computer die Eigenschaften des Ordners.
- Prüfe unter Freigabe > Erweiterte Freigabe > Berechtigungen die Freigaberechte.
- Öffne anschließend die Registerkarte Sicherheit.
- Kontrolliere dort die NTFS-Rechte des betreffenden Benutzers und seiner Gruppen.
- Achte auch auf geerbte Berechtigungen und vorhandene Verweigern-Einträge.
Kann ein Benutzer Dateien öffnen, aber nicht speichern oder löschen, spricht das häufig dafür, dass irgendwo nur ein Leserecht greift.
Funktioniert der Zugriff lokal, aber nicht über das Netzwerk, solltest du besonders die Freigabeberechtigungen prüfen. Funktioniert er weder lokal noch über das Netzwerk, liegen die Einschränkungen häufig bei den NTFS-Rechten oder beim verwendeten Benutzerkonto.
Freigabeberechtigungen ersetzen keine NTFS-Rechte
Es ist verlockend, sämtliche Zugriffe nur über die Freigabeberechtigungen zu steuern. Für sehr einfache Freigaben kann das funktionieren.
Sobald jedoch mehrere Benutzer, Unterordner oder unterschiedliche Zugriffsrechte ins Spiel kommen, stoßen die Freigaberechte schnell an ihre Grenzen.
NTFS-Rechte ermöglichen beispielsweise, einem Benutzer einen Hauptordner zugänglich zu machen, während bestimmte Unterordner nur von anderen Benutzern verändert werden dürfen.
Genau diese Detailsteuerung fehlt auf der Freigabeebene.
Andererseits solltest du die Freigabeberechtigungen nicht ignorieren. Ein perfekt eingerichtetes NTFS-Recht hilft beim Netzwerkzugriff wenig, wenn die Freigabe selbst den benötigten Zugriff blockiert.
Beide Ebenen erfüllen also unterschiedliche Aufgaben und müssen beim Zugriff über das Netzwerk zusammenpassen.
Fazit
Freigabeberechtigungen bestimmen, was ein Benutzer über eine Windows-Freigabe grundsätzlich tun darf. NTFS-Rechte legen wesentlich genauer fest, welche Aktionen auf den jeweiligen Ordnern und Dateien erlaubt sind.
Beim Zugriff über das Netzwerk wirken beide Ebenen gleichzeitig. Kann der Benutzer auf einer Ebene nur lesen, erhält er keinen Schreibzugriff, selbst wenn die andere Ebene mehr erlaubt.
Für ein übersichtliches Heimnetzwerk würde ich die eigentliche Detailsteuerung überwiegend über NTFS-Rechte vornehmen und die Freigabeberechtigungen so festlegen, dass sie den benötigten Zugriff nicht unnötig einschränken. Damit lassen sich spätere Berechtigungsprobleme meist leichter nachvollziehen.
Wie hast du die Rechte deiner Windows-Freigaben eingerichtet: steuerst du den Zugriff hauptsächlich über die Freigabeberechtigungen oder über die NTFS-Rechte?